サイバー攻撃とは?種類と手口、中小企業が狙われる理由と、Webサイト・社内システムで今すぐできる対策
サイバー攻撃とは何かを、攻撃の目的・主な種類と手口・被害の数字で分かりやすく解説。警察庁とIPAの最新の資料をもとに、中堅・中小企業が狙われる理由と、Webサイトと社内システムで今月からできる対策、被害に遭ったときの初動までまとめました。
ニュースで大手企業のシステム停止や情報漏えいを目にするたびに、「うちのような規模の会社は狙われないだろう」と感じている方もいるかもしれません。一方で、取引先からセキュリティの質問票が届いたり、ホームページを作った会社と連絡が取れず更新が何年も止まっていたりと、気になってはいるけれど何から手をつければよいか分からない、という声もよく聞きます。
実際には、警察庁が2026年3月に公表した資料で、ランサムウェアの被害に遭った企業・団体のうち約6割が中小企業でした。攻撃者は会社の名前で相手を選ぶより、インターネットから見えている弱い所を機械的に探して入ってくるため、規模の小ささは守りになりません。
サイバー攻撃は、ネットワークを通じて会社の情報や仕組みを盗む・止める・壊す行為で、入口の多くは更新されていない機器やWebサイト、だまされやすいメールです。だからこそ、使っている機器とソフトの一覧を作り、更新を止めず、バックアップを別の場所に取るという基本を、担当を決めて続けることが一番の対策になります。この記事では、攻撃の目的と種類、被害の数字、狙われる理由、Webサイトと社内システムで今月からできる対策、被害に遭ったときの初動を順に説明します。
サイバー攻撃とは
サイバー攻撃とは、インターネットなどのネットワークを通じて、会社や個人のパソコン、サーバー、Webサイト、ネットワーク機器に入り込み、情報を盗んだり、書き換えたり、使えなくしたりする行為のことです。攻撃する側は、直接会社に来ることなく、海外からでも同時にたくさんの相手を狙えます。
警察庁が設置したセンサーでは、弱い所を探すための不審なアクセスが、2025年(令和7年)に1日・1つのIPアドレスあたり9,605.7件観測され、その大部分が海外からのものでした。インターネットにつながっている機器は、名の知れた会社かどうかに関係なく、毎日このような探りを受けていると考えておく必要があります。
攻撃する側の目的は4つ
攻撃の目的は、大きく分けると次の4つになります。目的が分かると、自社の何が狙われやすいかを考えやすくなります。
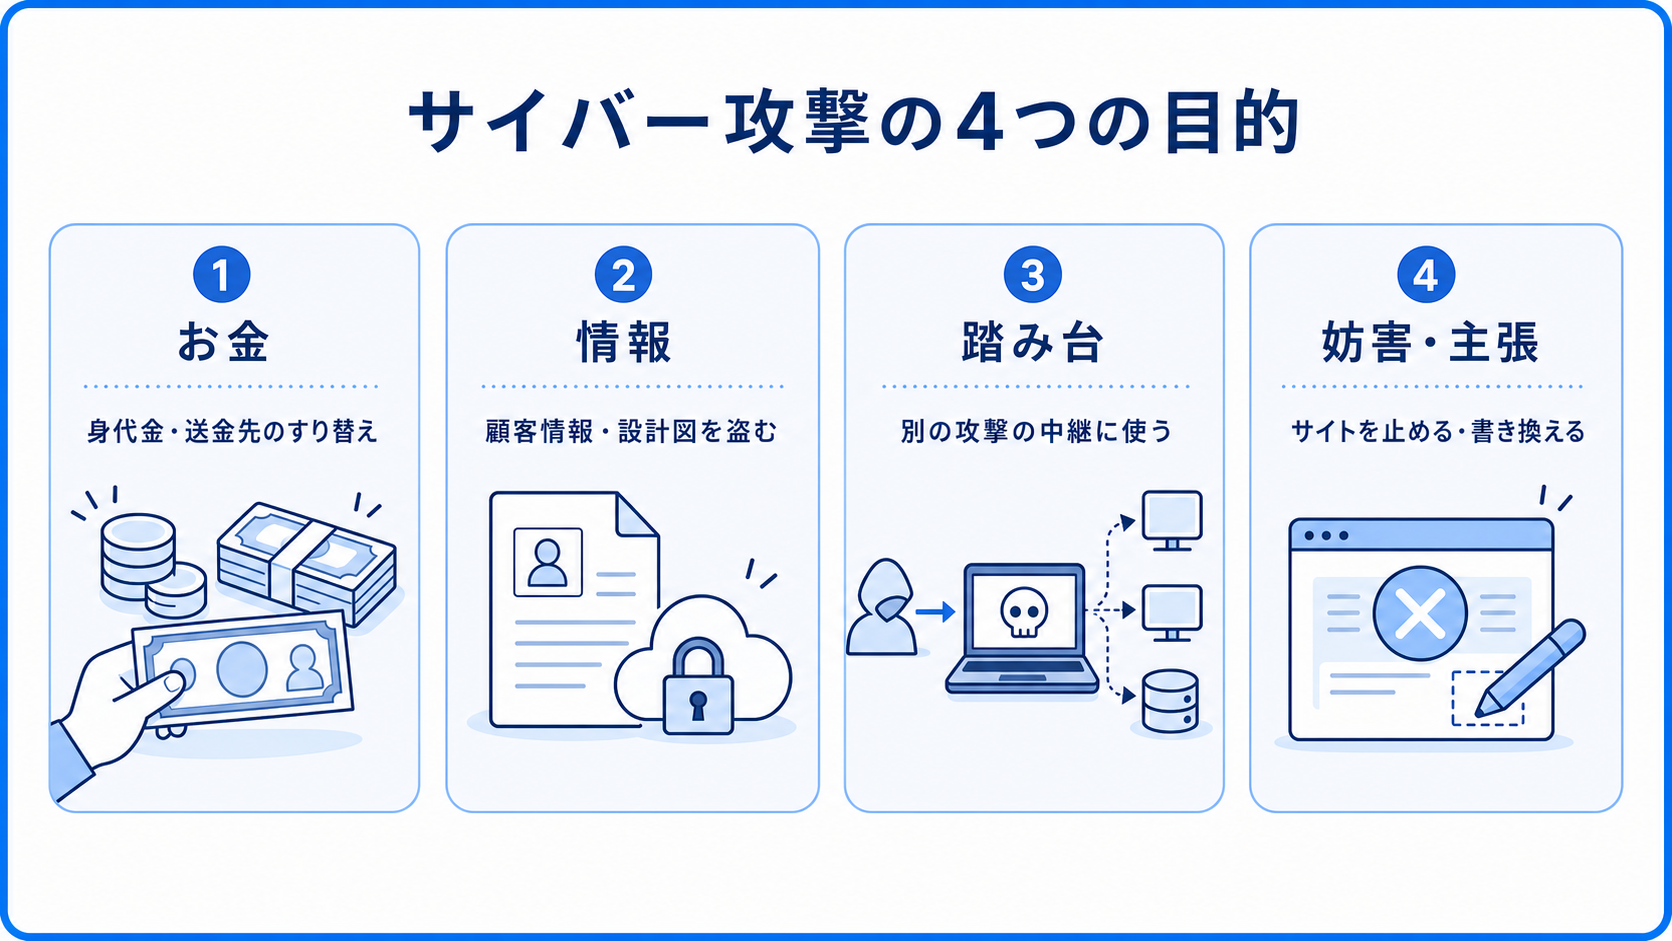
目的 | 中身 | 会社で起きること |
お金 | 身代金の要求、送金先のすり替え、カード情報の転売 | データが暗号化されて業務が止まる、偽の請求で振り込んでしまう |
情報 | 顧客情報・設計図・取引の情報を盗む | 個人情報の漏えいの報告と、取引先への説明が必要になる |
踏み台 | 乗っ取ったサーバーやサイトを、別の攻撃の中継に使う | 自社のサイトから迷惑メールやウイルスが出され、加害の側に見られる |
妨害・主張 | サイトを止める、表示を書き換える | 問い合わせや受注の窓口が使えなくなる |
中堅・中小企業で特に気をつけたいのは「踏み台」です。自社に盗まれて困る情報が少ないと思っていても、取引先の大きな会社へ入るための足がかりとして狙われることがあり、IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの2位に「サプライチェーンや委託先を狙った攻撃」が入っています。
数字で見る今の被害
警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(令和8年3月)から、会社の経営に直接かかわる数字を抜き出すと次のとおりです。
項目 | 2025年(令和7年)の数字 |
ランサムウェアの被害報告件数 | 226件 |
被害企業・団体のうち中小企業の割合 | 約6割 |
業種別で最も多いもの | 製造業(約4割) |
復旧に総額1,000万円以上かかった組織 | 5割超 |
1か月未満で復旧できた組織 | 5割強にとどまる |
ランサムウェアの侵入経路のうちVPN機器 | 6割以上 |
フィッシングの報告件数(フィッシング対策協議会) | 245万4,297件 |
インターネットバンキングの不正送金 | 4,747件・被害総額 約103億9,700万円 |
同じ資料は、ランサムウェアを使った攻撃の道具や環境を、開発した側が実行役に貸し出す仕組み(RaaS)が広がり、高度な技術を持たない者でも攻撃できるようになって、攻撃する側のすそ野が広がっていると指摘しています。攻撃が「一部の腕のいい人の仕事」ではなくなったことが、相手を選ばない攻撃の多さにつながっています。
IPAの「情報セキュリティ10大脅威 2026」(2026年1月29日公開)の組織向けの順位は、次のとおりです。
順位 | 脅威 |
1位 | ランサム攻撃による被害 |
2位 | サプライチェーンや委託先を狙った攻撃 |
3位 | AIの利用をめぐるサイバーリスク |
4位 | システムの脆弱性を悪用した攻撃 |
5位 | 機密情報を狙った標的型攻撃 |
6位 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) |
7位 | 内部不正による情報漏えい等 |
8位 | リモートワーク等の環境や仕組みを狙った攻撃 |
9位 | DDoS攻撃(分散型サービス妨害攻撃) |
10位 | ビジネスメール詐欺 |
主なサイバー攻撃の種類と手口
ここでは、中堅・中小企業のWebサイトと社内システムにかかわりの深いものに絞って、手口と、会社の側で何が起きるかを説明します。
ランサムウェア
ランサムウェアは、会社のサーバーやパソコンのデータを暗号化して使えなくし、元に戻すことと引き換えに身代金を求める攻撃です。最近は暗号化の前にデータを盗み出し、「払わなければ公開する」と二重に脅す形が多くなっています。
警察庁の資料によると、今は添付ファイルのついたメールで感染するより、インターネットに出ている所から遠隔で入り込む手口が多くを占め、侵入経路はVPN機器が6割以上です。攻撃者は、直されていない脆弱性や、漏れたIDとパスワード、簡単なパスワード、設定の不備を使って入り、管理者の権限を奪ってバックアップまで探し、まとめて暗号化します。バックアップが同じネットワークの中にあると一緒に暗号化されやすいため、つながっていない場所にも取っておくことが大切です。
同じ資料には、2025年9月に飲料メーカー大手がグループ内のネットワーク機器を経由して侵入され、受注・出荷が止まり、約191万件の個人情報が漏えいまたはそのおそれがあると公表した事案も載っています。
脆弱性を突く攻撃
脆弱性とは、ソフトウェアや機器の設計・作りの弱い所のことです。メーカーが脆弱性を公表して修正版を出すと、攻撃する側もその情報を見て、まだ直していない機器を探し始めます。公表から修正までの間が空くほど、狙われる時間が長くなります。
社内ではVPN機器・ルーター・複合機・サーバーのOS、外ではWebサイトのCMS(WordPressなど)と、その中で使っているプラグインや部品が対象になります。どれを使っていて、どの版なのかが分からないと、脆弱性が公表されても自社に関係があるかを判断できません。脆弱性を見つける方法については「【無料 / 有料】ホームページの脆弱性診断ツールと、プロに依頼するメリット・選び方」で詳しく紹介しています。
Webサイトの改ざん・乗っ取り
Webサイトの改ざんは、サイトの中身を書き換えられたり、見た人を別の偽サイトへ飛ばすしかけを埋め込まれたりする攻撃です。会社の側では気づきにくく、お客様や検索エンジンからの警告で初めて知ることもあります。
入口になりやすいのは、更新が止まったCMSやプラグイン、使い回しや推測しやすい管理画面のパスワード、もう使っていないのに残っている古いページやアカウントです。乗っ取られたあとの対応は「【重要】ホームページが乗っ取られた時の対処法|WordPressの改ざんから安全に復旧する手順」にまとめています。
フィッシング・ビジネスメール詐欺
フィッシングは、実在する会社やサービスをかたったメールやSMSで偽のログイン画面に誘い、IDとパスワードを入力させて盗む手口です。報告件数は2025年に245万件を超え、右肩上がりが続いています。二段階認証の番号までその場で入力させて突破する手口も出ています。
ビジネスメール詐欺は、取引先や社長になりすましたメールで、振込先が変わったと伝えて別の口座へ送金させる手口です。メールの文面だけで送金先を変えない、変更は電話など別の方法で確かめる、という社内の決まりで防げる部分が大きい攻撃です。
DDoS攻撃
DDoS攻撃は、たくさんの機器から一度に大量の通信を送り、Webサイトやサーバーを応答できない状態にする攻撃です。情報は盗まれなくても、問い合わせや予約、通販の窓口が止まります。自社だけで防ぐのは難しいため、サーバーやCDNの事業者が用意している対策を確かめておくことが現実的です。
委託先を経由する攻撃
保守をお願いしている会社や、使っているクラウドサービス、グループ会社のネットワークなど、外の相手を経由して入ってくる攻撃です。自社は委託先に入られ、自社が取引先への入口にもなる、という両方の向きで考える必要があります。
保守の契約に、誰がどこまで更新や監視をするのかが書かれていないと、どちらも手をつけないまま年月が過ぎることがあります。作った会社と連絡がつかない、保守を断られたといった状態のシステムは、「他社が作ったシステムの引き継ぎ|作った人がいない・保守を断られたときの進め方」も参考にしてください。
AIの利用をめぐるリスク
IPAの10大脅威 2026では、「AIの利用をめぐるサイバーリスク」が組織向けの3位に入りました。社員が業務の情報を外部のAIに入力してしまうことや、社内の資料やメールを読むAIに、文書の中に仕込んだ指示で意図しない動きをさせる攻撃などが含まれます。詳しくは「ChatGPT・生成AIの情報漏洩はなぜ起きる?5つの経路とプラン別の扱い、会社でできる対策」と「プロンプトインジェクションとは|直接と間接の違い、社内資料やメールを読むAIで起きることと3つの対策」で説明しています。
中堅・中小企業が狙われる理由
被害の約6割が中小企業という数字の背景には、規模の大きな会社とは違う事情があります。理由は大きく3つに分けられます。
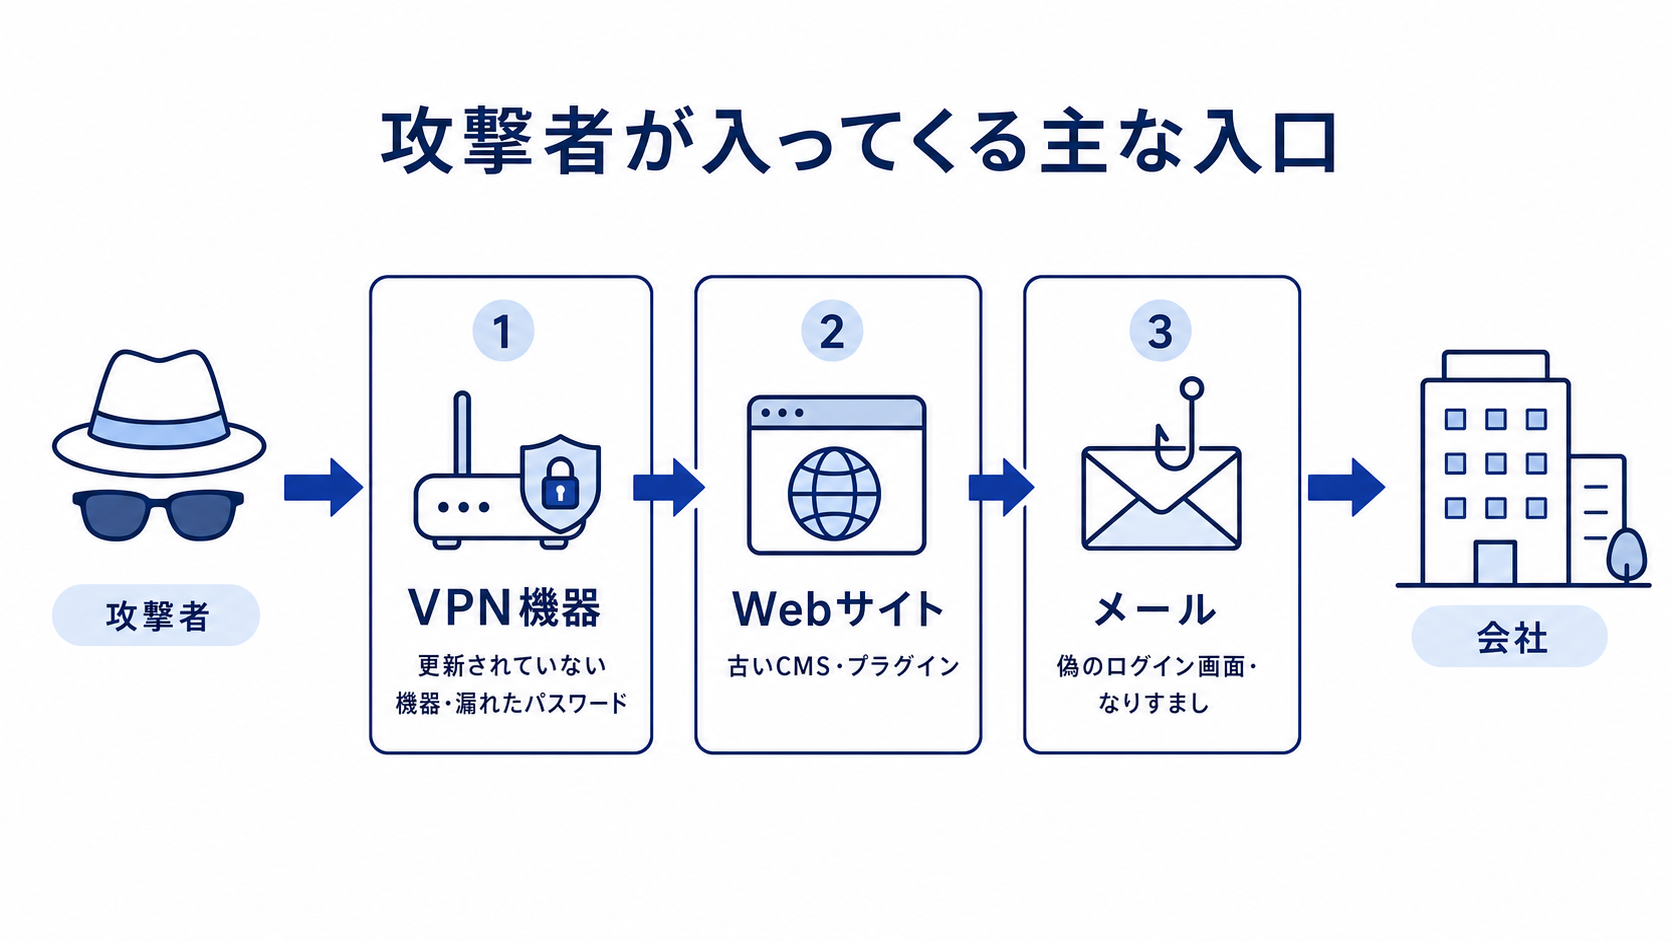
1つ目は、攻撃が相手を選ばずに入口を探す形になっていることです。先に見たとおり、弱い所を探すアクセスは毎日大量に届いており、直していないVPN機器や古いCMSが見つかれば、会社の規模に関係なく入られます。
2つ目は、担当する人と時間が足りないことです。情報システムの担当が総務や経理と兼任で、機器の更新の知らせを追う人がいない、Webサイトは作った会社に任せたきりで、今どの版で動いているか誰も分からない、という状態は珍しくありません。
3つ目は、取引先への入口として価値があることです。大きな会社の守りが固くなるほど、つながりのある小さな会社を経由する方が入りやすくなります。取引先から質問票が届くようになったのは、この流れを受けたものです。
Webサイトと社内システムで今すぐできる対策
対策は、高価な製品を入れる前に、何があるかを知り、更新を止めず、壊れても戻せるようにすることから始めます。IPAは2026年3月27日に「中小企業の情報セキュリティ対策ガイドライン」を第4.0版に改訂し、最初に取り組む項目に「バックアップを取ろう!」を加えて6か条にしました。あわせて「5分でできる!情報セキュリティ自社診断」に「外部から内部ネットワークへの不要な通信を遮断する」と「ウェブサイトを安全に運用する」が加わっており、VPN機器やWebサイトが入口になっている今の状況を反映しています。
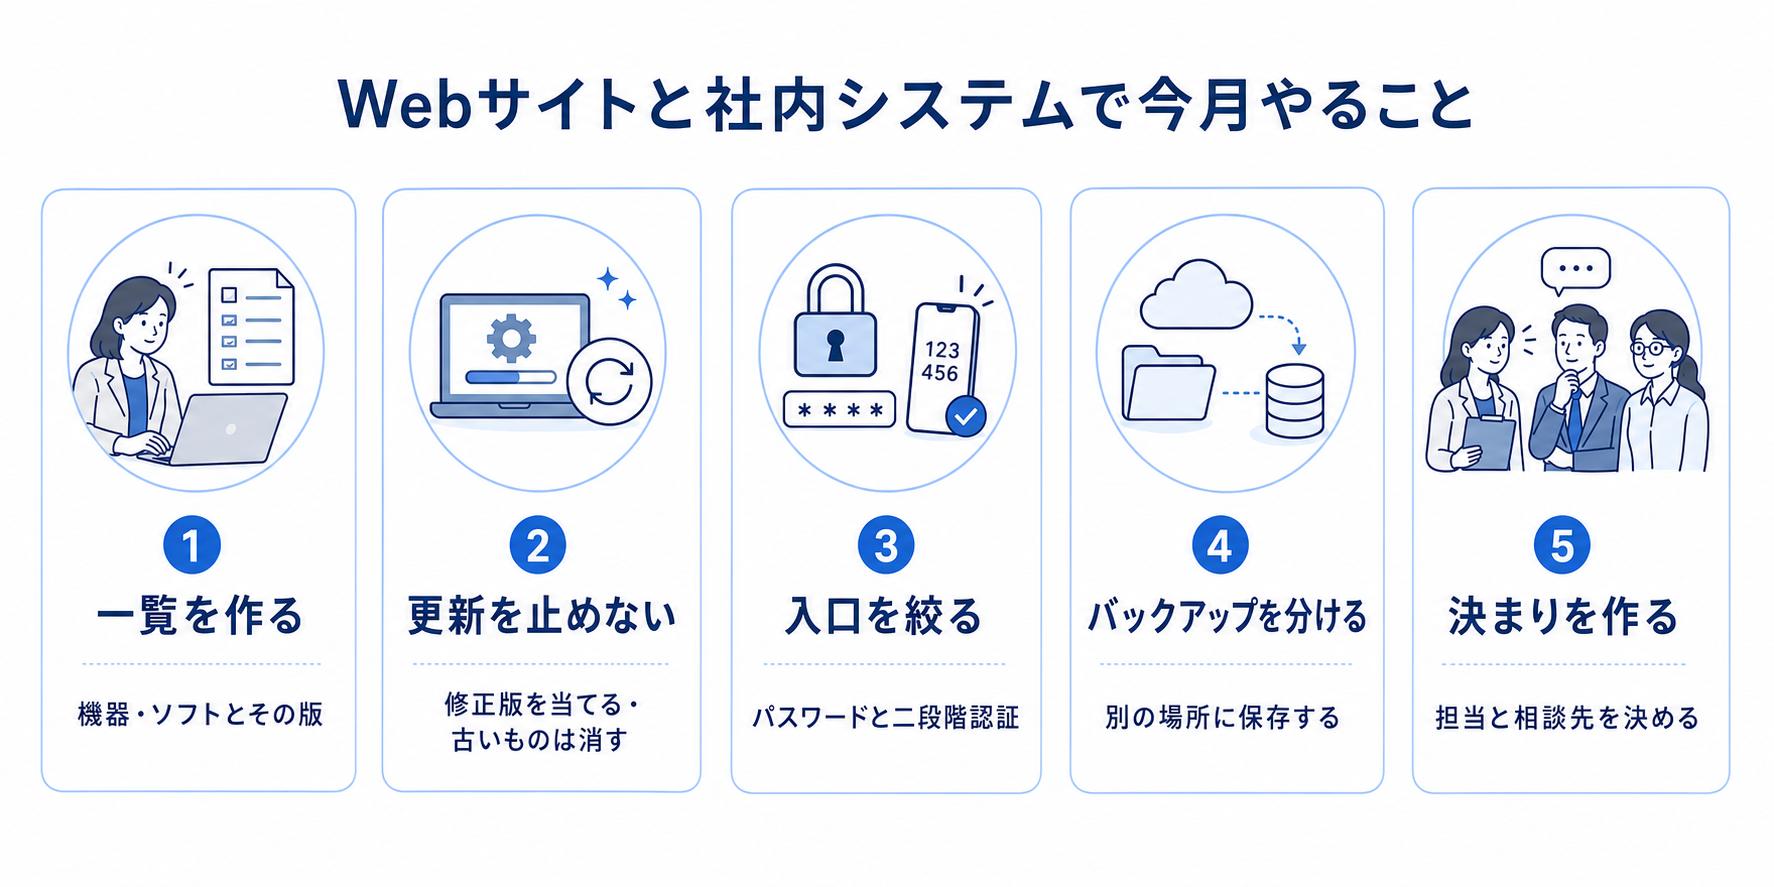
やること | Webサイト | 社内システム | 担当の決め方 |
一覧を作る | ドメイン・サーバー・CMS・プラグインと、それぞれの版 | VPN機器・ルーター・サーバー・パソコンのOSと版 | 一覧を持つ人を1人決める |
更新を止めない | CMSとプラグインを新しい版へ。使っていないものは消す | 機器の修正版を当てる。サポートの切れた機器は入れ替えを決める | 誰が・何曜日に確かめるかを決める |
入口を絞る | 管理画面のパスワードを長く・使い回さず、二段階認証を付ける | 外から入れる口を必要なものだけにする | 退職者のアカウントを消す手順を決める |
バックアップを分ける | サイトとデータベースを、サーバーとは別の場所に保存 | 社内のネットワークにつながっていない場所にも保存 | 戻せるかを年に一度は試す |
決まりを作る | 制作・保守の会社と、誰が何をするかを契約に書く | 送金先の変更は電話で確かめる、怪しいメールは報告する | 社内に周知し、相談先を決める |
特にWebサイトは、作ったときの会社に任せたまま更新の取り決めがない、ということが起きやすい所です。保守の契約に何を書いておくかは、「ホームページの保守費用相場はいくら?月額に含まれる作業と料金を抑えるポイント」でも整理しています。保守の会社を替えたいときは「システム保守の移管とブラックボックスからの脱却|ベンダーロックインを外す順番と進め方」が参考になります。
当社のWebサイトのセキュリティ保守では、お客様のサイトで使っている技術と版をあらかじめ一覧にしておき、重大な脆弱性が公表されたら照らし合わせて、影響がありそうなものをお知らせしています。何もない月も、使っている部品を動きが変わらない範囲で新しい版にし、見つかった小さな穴は月の作業時間の中で直して、その月の結果と行った作業をご報告します。一度の診断で終わらせず、一覧と更新を毎月続けることが、攻撃の入口を減らす一番の近道だと考えているためです。
被害に遭ったときの初動
どれだけ備えていても、被害を完全になくすことはできません。気づいたときに慌てないよう、最初の動きを決めておきます。警察庁の資料も、ランサムウェアの被害に遭ったら、まず感染した端末などをネットワークから切り離すことを挙げています。
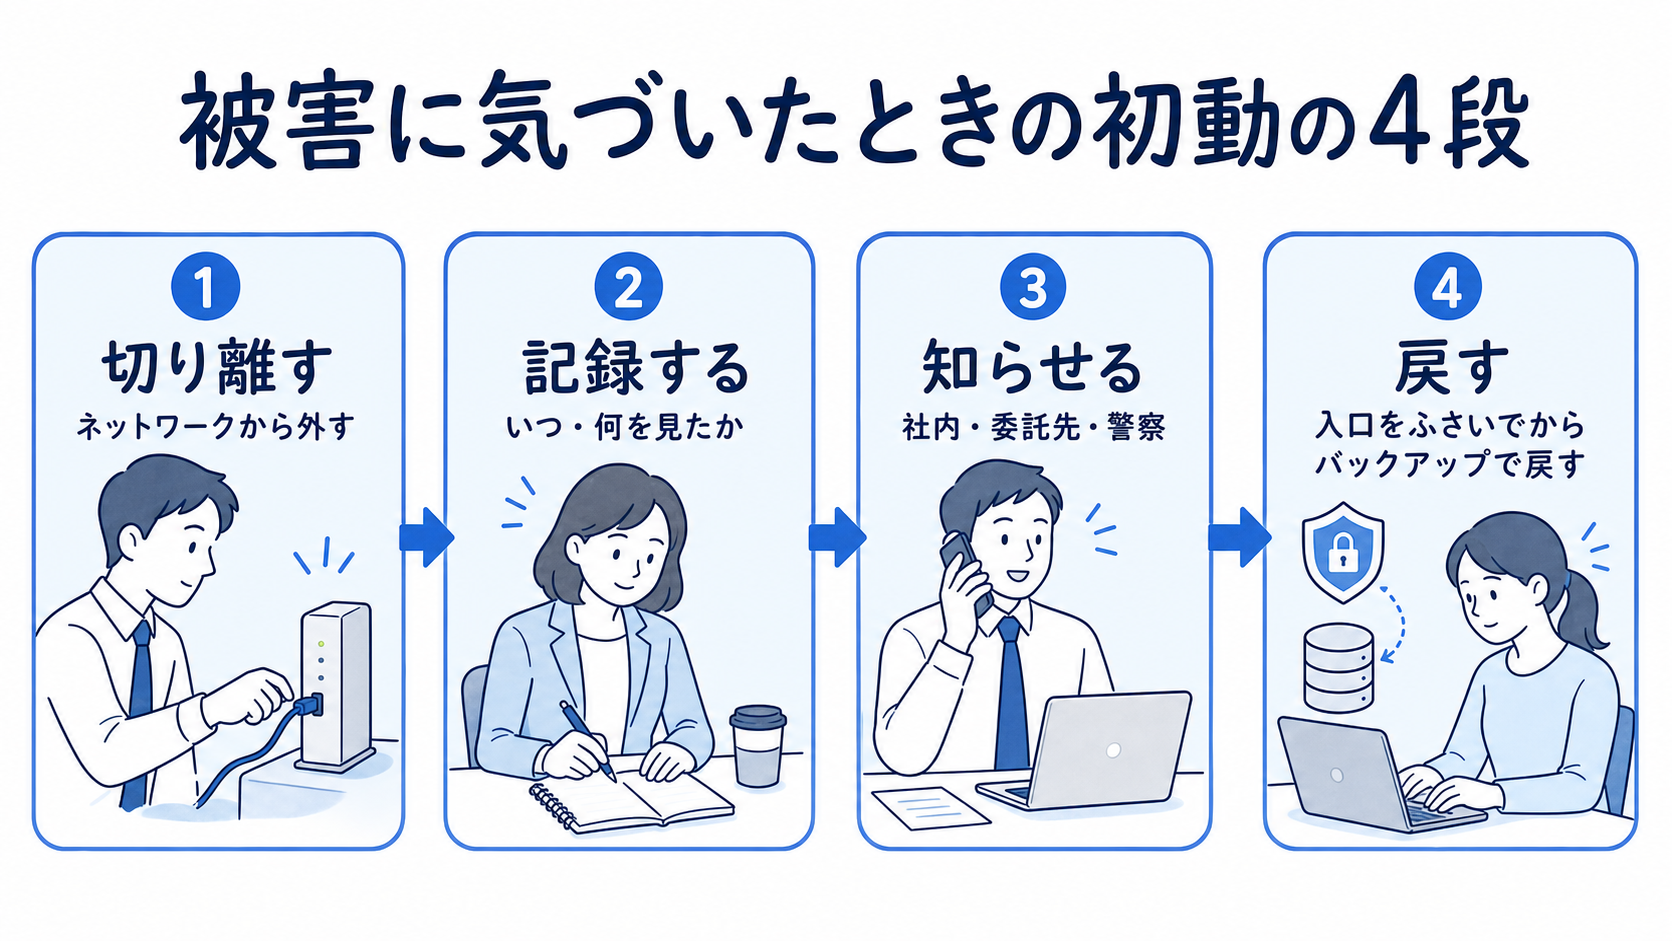
- 切り離す: 感染が疑われるパソコンやサーバーをネットワークから外す。電源を切ると記録が消えることがあるため、むやみに切らない
- 記録する: いつ、何を見て、誰が気づいたか、画面に出ている内容を写真に残す
- 知らせる: 社内の責任者、保守・制作の会社、取引先へ連絡し、警察(都道府県警察のサイバー犯罪相談窓口)に相談する。個人情報の漏えいのおそれがあれば、個人情報保護委員会への報告が必要になる場合がある
- 戻す: 原因と入口をふさいでから、バックアップから戻す。入口が残ったまま戻すと、また入られる
連絡先の一覧は、被害に遭ったときに開けない社内のサーバーではなく、紙や別の場所にも置いておくと安心です。
まとめ
サイバー攻撃は、会社の規模を問わず、インターネットから見えている弱い所を探して入ってきます。最後に要点をまとめます。
- サイバー攻撃は、ネットワークを通じて情報や仕組みを盗む・止める・壊す行為で、目的はお金・情報・踏み台・妨害の4つ
- 2025年のランサムウェアの被害は226件で、約6割が中小企業。侵入経路はVPN機器が6割以上(警察庁)
- IPAの10大脅威 2026は、1位がランサム攻撃、2位が委託先を狙った攻撃、3位がAIの利用をめぐるリスク
- 対策の出発点は、機器とソフトの一覧・更新を止めないこと・入口を絞ること・別の場所へのバックアップ・担当と決まり
- 被害に気づいたら、切り離す・記録する・知らせる・入口をふさいでから戻す
まずは今月、Webサイトと社内の機器の一覧を作り、誰が更新を確かめるのかを決めるところから始めてみてください。Webサイトの更新や脆弱性の確認を毎月任せたい場合は、当社のセキュリティ保守の無料チェックからご相談いただけます。
あわせて読みたい:運用保守とは?、AI法(AI推進法)とは
よくある質問
- サイバー攻撃とは、簡単に言うと何ですか?
- インターネットなどのネットワークを通じて、会社や個人のパソコン、サーバー、Webサイト、ネットワーク機器に入り込み、情報を盗んだり、書き換えたり、使えなくしたりする行為です。目的は、お金・情報・踏み台・妨害の4つに大きく分けられます。
- 中小企業もサイバー攻撃に狙われますか?
- 狙われます。警察庁の「令和7年におけるサイバー空間をめぐる脅威の情勢等について」では、ランサムウェアの被害に遭った企業・団体のうち約6割が中小企業でした。攻撃者は会社の名前より、インターネットから見えている弱い所を探して入ってきます。
- ランサムウェアはどこから入ってきますか?
- 警察庁の同じ資料によると、侵入経路はVPN機器が6割以上で、メールの添付ファイルによる感染は少なくなっています。直していない脆弱性、漏れたIDとパスワード、簡単なパスワード、設定の不備が使われます。
- まず何から対策すればよいですか?
- Webサイトと社内の機器・ソフトの一覧を作り、版を書き出して、誰が更新を確かめるかを決めることから始めます。そのうえで、管理画面や外から入れる口を絞り、バックアップを社内のネットワークとは別の場所に取ります。
- サイバー攻撃の被害に気づいたら、最初に何をすればよいですか?
- 感染が疑われる端末やサーバーをネットワークから切り離し、気づいた時刻や画面の内容を記録します。社内の責任者と保守の会社、警察の相談窓口に連絡し、入口をふさいでからバックアップで戻します。
次に読む記事
要件定義とは?要求定義との違い、要件定義書の項目と、外注する発注者が決めること
記事を読むこの記事を書いた人
株式会社デイワン 代表取締役 月森 隼人
不動産コンサルタント、注文住宅やマンションなどの企画営業を経験し、大手広告代理店のデジタル部署にて、Web領域でのブランディングややディレクションなど上流から幅広く担当。