ホームページが乗っ取られた時の対処法と復旧手順
ホームページが乗っ取られた・改ざんされたと気づいたときに最初にすることを、順番に解説します。WordPressで見る所、証拠の残し方、警察・IPA・個人情報保護委員会への届け出、Googleの警告を外す手順、再発を防ぐ対策までまとめました。
目次
1.まず押さえる順番
2.乗っ取り・改ざんのよくある兆候
3.ホームページが乗っ取られた時の具体的な対処法
3-1.触る前に、画面とURLと時刻を記録する
3-2.サイトを一時的に止める
3-3.今の状態を丸ごと控える
3-4.サーバー会社と、作った会社に連絡する
3-5.パスワードをすべて変える
3-6.知らないユーザーと、知らない所有者を消す
3-7.改ざんされたファイルを見つけて、きれいな状態に戻す
3-8.入られた経路を突き止めて塞ぐ
3-9.公開を戻す前に確かめ、Googleに審査を頼む
4.WordPress が乗っ取られた時に見る所
5.ホームページ乗っ取り被害にあった際の法的対応
5-1.被害の状況を記録する
5-2.警察に相談・通報する
5-3.IPA に届け出る・相談する
5-4.個人情報が漏れたおそれがあれば、個人情報保護委員会に報告する
5-5.弁護士に相談する
5-6.取引先とお客様に知らせる
6.ホームページ乗っ取りの再発を防ぐために重要な対策
6-1.CMS とプラグインを最新に保ち、使わない物は消す
6-2.パスワードを使い回さず、二段階認証を入れる
6-3.管理画面に入れる人と場所を絞る
6-4.WAF を入れる
6-5.バックアップを、サーバーとは別の場所に何世代か残す
6-6.外から定期的に確かめる
7.まとめ|ホームページの乗っ取りに対処する術を身につけよう
8.自社で手に負えないとき、作った会社と連絡がつかないとき
「トップページが知らない文言に書き換わっている」「検索結果に、身に覚えのない日本語のページがたくさん出ている」。ホームページの乗っ取りや改ざんは、こうした違和感から見つかることがあり、気づいたときには訪問者がすでに怪しいサイトへ飛ばされていることもあります。
慌てて怪しいファイルを消したり、すぐに作り直したりすると、どこから入られたのか、どこまで被害が及んだのかが分からなくなります。この記事では、乗っ取りに気づいた直後にすることを順番に並べ、WordPress で見る所、届け出の窓口、再発を防ぐ対策までをまとめます。
まず押さえる順番
乗っ取りに気づいたら、記録する、止める、控える、鍵を替える、直す、届け出る、戻すの順に進めます。ファイルを消すことやサイトを作り直すことは、記録と控えを取ってからにします。
入られた経路を塞がないまま公開を戻すと、同じ手口でまた入られるおそれがあります。下の7つを、この記事の見出しに沿って一つずつ進めてください。
- 記録する:おかしな画面、URL、気づいた時刻を残す
- 止める:サイトを一時的に止め、訪問者への被害を防ぐ
- 控える:今のファイルとデータベースを、被害を受けた状態として丸ごと保存する
- 鍵を替える:サイトに入れるすべての経路のパスワードを変える
- 直す:知らないユーザーと書き換えられたファイルを取り除き、入られた経路を塞ぐ
- 届け出る:警察やIPAに相談し、個人情報が漏れたおそれがあれば個人情報保護委員会に報告する
- 戻す:確かめてから公開を戻し、Googleの警告が出ていれば審査を頼む
乗っ取り・改ざんのよくある兆候
乗っ取りは、見た目が大きく変わる場合ばかりではありません。自分のパソコンで開くと普段どおりに見えても、スマホや検索結果から開いた人だけが別のサイトへ飛ばされている、という仕込み方もあります。
兆候 | 考えられること |
トップページや一部のページが、知らない文言や画像に書き換わっている | 管理画面かサーバーに入られ、見た目を改ざんされた |
スマホや検索結果から開いたときだけ、別のサイトに飛ばされる | 条件つきの転送が仕込まれている |
検索結果に、ブランド品の通販など身に覚えのない日本語のページが並ぶ | 自動で作られたページを埋め込まれた(Googleが「日本語キーワードハック」と呼ぶ手口) |
検索結果やブラウザに警告が出る | Googleなどがマルウェアや不正なページを見つけている |
Search Console に、知らない人が所有者として加わっている | 検索の管理まで乗っ取ろうとしている |
管理画面に知らない管理者がいる、またはログインできない | 管理者のアカウントを奪われたか、新しく作られた |
サーバー会社から、迷惑メールの送信や不正なファイルについて連絡が来た | サーバーが攻撃の踏み台に使われている |
表に当てはまるか分からないときは、Googleで「site:自社のドメイン」と検索し、結果を何ページかめくって覚えのないURLが無いかを見てください。Search Console を使っていれば「セキュリティの問題」のレポートも確かめます。この見分け方は、Googleの日本語キーワードハックの修正ガイドでも案内されています。
なお、サイトそのものが開かないときは、乗っ取りのほかに、サーバーやドメインの期限切れなどの原因も考えられます。切り分け方は「ホームページが開かない原因と解決方法|初心者でもできるサーバーの対処とは」にまとめています。
ホームページが乗っ取られた時の具体的な対処法
ここからは、乗っ取りに気づいた直後にすることを、取りかかる順に説明します。社内にWebの担当者がいない場合も、どこまでを自社で行い、どこからをサーバー会社や作った会社に頼むかを決める手がかりになります。
触る前に、画面とURLと時刻を記録する
最初にするのは、目に見えている異常をそのまま残すことです。おかしな画面のスクリーンショット、そのURL、気づいた日時と気づいた人、サーバー会社やGoogleから届いたメールを、一か所にまとめておきます。
怪しいファイルを見つけても、この段階では消さないでください。後で入られた経路を調べるときや、警察に相談するときに、改ざんされた状態そのものが手がかりになります。
サイトを一時的に止める
改ざんが確かめられたら、サイトを一時的に止めて、訪問者が怪しいサイトに飛ばされたりマルウェアを受け取ったりするのを防ぎます。メンテナンス中の表示に切り替える方法や、サーバーの管理画面から公開を止める方法があります。
レンタルサーバーで自分では止め方が分からない場合は、サーバー会社に連絡して相談します。専用のサーバーやクラウドで動かしている場合は、外との通信を絞ることも考えます。
今の状態を丸ごと控える
次に、サーバー上のファイルとデータベースを、今の状態のまま丸ごと保存します。これは元に戻すためのバックアップではなく、何をされたかを調べるための控えなので、「被害を受けた状態」と分かる名前を付けて、普段のバックアップとは分けて置きます。
改ざんされる前のバックアップがあれば、それも別に確保しておきます。前のバックアップと比べると、書き換えられたファイルを見つけやすくなります。
サーバー会社と、作った会社に連絡する
サーバー会社には、同じサーバーのほかのサイトに影響が出ていないか、迷惑メールの送信に使われていないかを問い合わせます。アクセスの記録(ログ)をどこまでさかのぼって出せるかも、このときに聞いておきます。
ホームページを作った会社や保守を頼んでいる会社がいれば、早めに知らせて、どこまで対応してもらえるかを確かめます。作った会社と連絡がつかない、保守の契約が切れているという場合は、この記事の最後にある相談先も使ってください。
パスワードをすべて変える
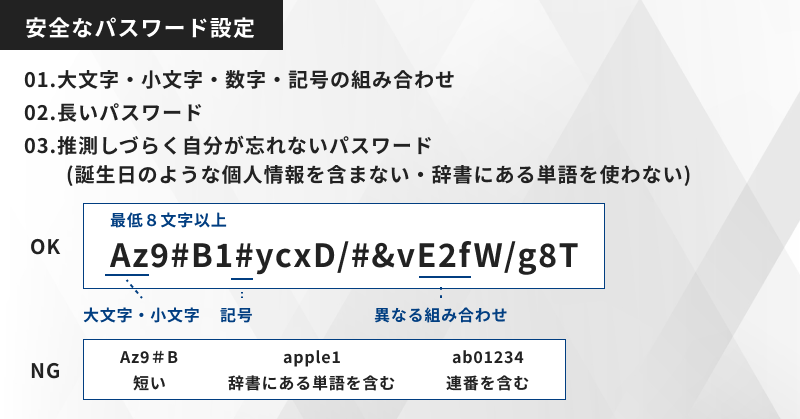
サイトに入れる経路は、管理画面だけではありません。WordPressのすべてのユーザー、サーバーの管理画面、FTPやSFTP、データベース、ドメインの管理画面、Search Console に使っているGoogleアカウントまで、関わる人の分も含めてパスワードを変えます。
新しいパスワードは、長く、推測されにくく、ほかのサービスで使っていないものにします。総務省の「国民のためのサイバーセキュリティサイト」も、パスワードの定期的な変更よりも、サービスごとに使い回さないことを重視し、流出したときに速やかに変えるよう案内しています。
あわせて、サイトの管理に使っているパソコンをウイルス対策ソフトで調べてください。攻撃の出どころが管理者のパソコンだった場合、パスワードを変えてもまた盗まれてしまいます。
知らないユーザーと、知らない所有者を消す
攻撃者は、自分用の管理者アカウントを作って、後から何度でも入れるようにしていることがあります。CMSのユーザー一覧、サーバーのFTPアカウント、Search Console の所有者を見て、覚えのないものを消します。
Search Console に知らない所有者がいた場合は、所有者を消すだけでなく、確認のために置かれたファイルや設定も取り除きます。これが残っていると、また所有者として加わられてしまいます。
改ざんされたファイルを見つけて、きれいな状態に戻す
一番確実なのは、改ざんされる前のきれいなバックアップから戻すことです。バックアップが無い場合は、CMSの本体を公式に配られているファイルで入れ替え、プラグインやテーマも同じ版を入れ直します。
自分で探す場合は、最近書き換えられたファイル、もともと無かったファイル、極端に大きいファイルから見ていきます。読めない文字の並びに変換されたコードが足されていることがあり、Googleのガイドでは、base64_decode や eval といった命令と組み合わさったコードが目印として挙げられています。
入られた経路を突き止めて塞ぐ
ファイルを直しても、入られた経路が残っていれば、同じ手口でまた改ざんされます。サーバーのアクセスログとログインの記録を見て、いつ、どこから、どの画面に入られたのかを調べます。
よくある経路は、漏れたパスワードや使い回しのパスワード、更新していないプラグインやテーマ、古いままのCMSの本体、辞めた人や前の制作会社のアカウントです。経路が分かったら、更新、削除、権限の見直しで塞ぎます。
公開を戻す前に確かめ、Googleに審査を頼む
公開を戻す前に、すべてのページと問い合わせフォームが正しく動くか、覚えのない転送やページが残っていないかを確かめます。外から使える診断ツールで確かめる方法は「【無料 / 有料】ホームページの脆弱性診断ツールと、プロに依頼するメリット・選び方」で紹介しています。
Search Console に警告が出ていた場合は、一部のページだけでなくサイト全体を直してから「審査をリクエスト」を送ります。Googleのセキュリティの問題レポートのヘルプでは、問題の内容、行った修正、修正の結果の3つを書くこと、審査には数日から数週間かかること、審査中は結果が来るまで再送しないことが示されています。
WordPress が乗っ取られた時に見る所
WordPressは使っているサイトが多いぶん、狙われやすい仕組みでもあります。乗っ取りに気づいたら、上の手順に加えて、次の場所を確かめてください。
見る所 | 確かめること |
管理画面のユーザー一覧 | 覚えのない管理者が増えていないか。辞めた人や前の制作会社のアカウントが残っていないか |
プラグインとテーマ | 覚えのない物、使っていない物、更新が長く止まっている物が無いか |
wp-config.php の秘密鍵 | 新しい値に替えると、ログインしたままの攻撃者も含めて全員が締め出される |
.htaccess | 覚えのない転送の設定が無いか。サイトの中に複数あればすべて見る |
テーマの index.php、wp-load.php、404.php | 読めない文字の並びのコードが足されていないか。ファイルの末尾にも注意する |
画像などを置く uploads のフォルダ | 本来は置かれないはずの PHP のファイルが無いか |
プラグインやテーマを入れ直すときは、WordPressの日本語の公式サポートページ「FAQ ハッキングされた場合は」が、管理画面の再インストールではなく、同じ版のファイルをSFTPで上げ直すよう案内しています。安全な状態に戻せたら、WordPressの本体を最新の版に更新し、最後にもう一度パスワードを変えます。
そもそも自社のサイトが何で作られているのか分からない場合は、「このホームページは何で作られてる?WappalyzerでCMSや制作会社を瞬時に特定!」の方法で確かめられます。
ホームページ乗っ取り被害にあった際の法的対応
ホームページへの不正なアクセスは、不正アクセス禁止法に触れるおそれのある行為です。技術的に直すことと並行して、記録を整え、届け出が要る所に早めに連絡します。個人情報が漏れたおそれがある場合は、報告の期限が決まっています。
被害の状況を記録する
最初に残した画面とURLに加えて、改ざんされたページの一覧、仕込まれていた転送先、サーバーのログ、ログインの記録を、日付を付けて保存します。いつ気づき、誰が、何をしたかの時系列もまとめておくと、警察や弁護士に説明するときにそのまま使えます。
警察に相談・通報する
警察庁の「サイバー事案に関する相談窓口」から、都道府県警察の窓口を探せます。e-Govのオンラインの受付から、通報・相談・情報提供を送ることもでき、選んだ都道府県の警察に届く仕組みです。
IPA に届け出る・相談する
IPA(情報処理推進機構)は、不正アクセスの被害の届出を受け付けています。届出は被害の分析や同じ被害の防止に使われるものなので、対処のしかたを相談したいときは、IPAのページの案内どおり、あわせて「情報セキュリティ安心相談窓口」に連絡します。
個人情報が漏れたおそれがあれば、個人情報保護委員会に報告する
問い合わせフォームや会員の情報など、個人データが漏れたおそれがある場合は、個人情報保護委員会への報告が要ることがあります。委員会の「漏えい等の対応とお役立ち資料」によると、報告が要るのは次の4つのいずれかに当てはまる場合です。
- 病歴などの要配慮個人情報が含まれる
- クレジットカード番号など、悪用されると財産の被害が出るおそれがある
- 不正アクセスなど、不正の目的によるおそれがある
- 本人の数が1,000人を超える
ホームページの乗っ取りは、3つ目の「不正の目的によるおそれ」に当たることがあります。報告は、気づいてから3〜5日以内に速報を、30日以内(不正の目的によるおそれがある場合は60日以内)に確報を出す決まりで、報告が要る場合は本人への通知も求められます。手順の細部は変わることがあるので、報告の前に委員会のページで最新の案内を確かめてください。
弁護士に相談する
顧客の情報が漏れた、取引先に被害が出たといった場合は、損害への対応や公表の文面について、早めに弁護士に相談します。保守を頼んでいた会社との契約で、どちらが何を受け持つことになっていたかを確かめるときにも、助言が役立ちます。
取引先とお客様に知らせる
訪問者が怪しいサイトに飛ばされた可能性がある場合や、情報が漏れたおそれがある場合は、何が起きたか、どんな影響があり得るか、どう対処したかを知らせます。分かっていないことは「調査中」と書き、分かった時点で続報を出すほうが、後から事実が変わるよりも信頼を保ちやすくなります。
ホームページ乗っ取りの再発を防ぐために重要な対策
一度入られたサイトは、攻撃者に弱いところを知られています。直したあとは、同じ経路から入られないように、次の対策をまとめて入れます。
CMS とプラグインを最新に保ち、使わない物は消す
CMSの本体、プラグイン、テーマの古い版には、すでに知られた弱点(脆弱性)が残っていることがあり、攻撃はそこを狙ってきます。更新が出たら早めに当て、使っていないプラグインやテーマは止めるだけでなく削除します。
配布元がはっきりしないプラグインやテーマは入れないでください。更新が何年も止まっている物は、代わりの物に切り替えることも考えます。更新やバックアップを保守として外部に任せる場合の費用の考え方は、「ホームページ維持費の内訳と相場|削ってよい費用と、削ると危ない費用」にまとめています。
パスワードを使い回さず、二段階認証を入れる
管理画面のパスワードは、長く推測されにくいものにし、ほかのサービスとの使い回しをやめます。複雑なパスワードを覚えきれない場合は、パスワード管理のツールを使うと安全に保管できます。
そのうえで、パスワードに加えてスマホのアプリなどで確認する二段階認証を入れると、パスワードが漏れてもログインされにくくなります。WordPressの場合は、WordPressの公式の説明がプラグインで足す方法を案内しています。
管理画面に入れる人と場所を絞る
管理者の数が多いほど、入られる入口も増えます。辞めた人や前の制作会社のアカウントは消し、残す人も必要な権限だけにしておきます。
あわせて、管理画面に入れる場所を社内のネットワークなどに限る、ログインの失敗が続いたら止める、といった設定も入れます。どこまで設定できるかはサーバーやCMSによるので、サーバー会社や保守を頼んでいる会社に確かめてください。
WAF を入れる
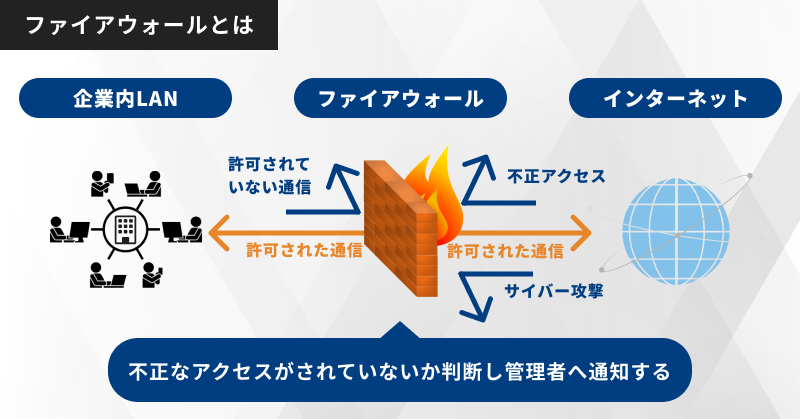
図のように、ファイアウォールは通信の出入り口で、許可していない通信や攻撃を止める仕組みです。WAF(Web Application Firewall)はその考え方をWebサイトに当てはめたもので、SQLインジェクションやクロスサイト・スクリプティングのような、サイトへの攻撃の中身を見て止めます。
WAFを用意しているレンタルサーバーもあるので、契約しているサーバーで使えるかを確かめてください。ただし、WAFは弱点を直す代わりにはならないので、更新と組み合わせて使います。
バックアップを、サーバーとは別の場所に何世代か残す
改ざんに気づくまでに時間がかかると、直近のバックアップもすでに改ざんされていることがあります。ファイルとデータベースのバックアップを自動で取り、サーバーとは別の場所に、何世代か前までさかのぼれる形で残します。
バックアップは、実際に戻せるかを試しておくことも大切です。いざというときに戻し方が分からないと、復旧が遅れます。
外から定期的に確かめる
更新を続けていても、新しい弱点は後から見つかります。外から使える診断ツールで定期的に確かめ、検索結果に覚えのないページが出ていないかも時々見ておきます。
乗っ取りは、更新されずに放っておかれたサイトで起きやすくなります。何を点検すればよいかは「ホームページを放置するリスク|乗っ取り・ドメイン失効・証明書切れを防ぐ点検の手順」にまとめています。
まとめ|ホームページの乗っ取りに対処する術を身につけよう
ホームページの乗っ取りに気づいたら、消す前に記録し、サイトを止めて今の状態を控え、すべての経路のパスワードを変えてから直します。直したあとは、入られた経路を塞ぎ、確かめてから公開を戻します。
- 兆候は、見た目の書き換え、別サイトへの転送、検索結果の覚えのない日本語のページ、知らない管理者や所有者
- ファイルを消す前に、画面・URL・時刻と、被害を受けた状態のファイルとデータベースを残す
- パスワードは、管理画面だけでなくサーバー、FTP、データベース、ドメイン、Googleアカウントまで変える
- 個人情報が漏れたおそれがあれば、個人情報保護委員会への速報は3〜5日以内
- 再発を防ぐには、更新、使わない物の削除、二段階認証、権限の見直し、別の場所へのバックアップ
自社で手に負えないとき、作った会社と連絡がつかないとき
乗っ取りの対応には、サーバーやCMSの中身を読む作業が欠かせません。ところが、ホームページを作った会社と連絡がつかない、保守の契約が切れている、社内に中身の分かる人がいない、という状況で乗っ取りが見つかることもあります。
株式会社デイワンでは、止まった開発の引き継ぎや立て直しと合わせて、サイトが改ざんされたといったご相談も受けています。ご相談の窓口に立つのはエンジニアでもある代表で、何ができるか、費用の考え方、それぞれの良し悪しを、その場でお答えします。
他社が作ったサイトでも、残っているソースコードと資料をAIで読み解いて中身を確かめ、分かったことと分からないことを分けてご報告します。引き受けられるかどうかのお返事までは無料で、コードと資料を読む現状の調査は、ご了承をいただいてから有償で行います。
次に読む記事
ガントチャートのテンプレートとExcelでの作り方
記事を読むこの記事を書いた人
株式会社デイワン 代表取締役 月森 隼人
不動産コンサルタント、注文住宅やマンションなどの企画営業を経験し、大手広告代理店のデジタル部署にて、Web領域でのブランディングややディレクションなど上流から幅広く担当。